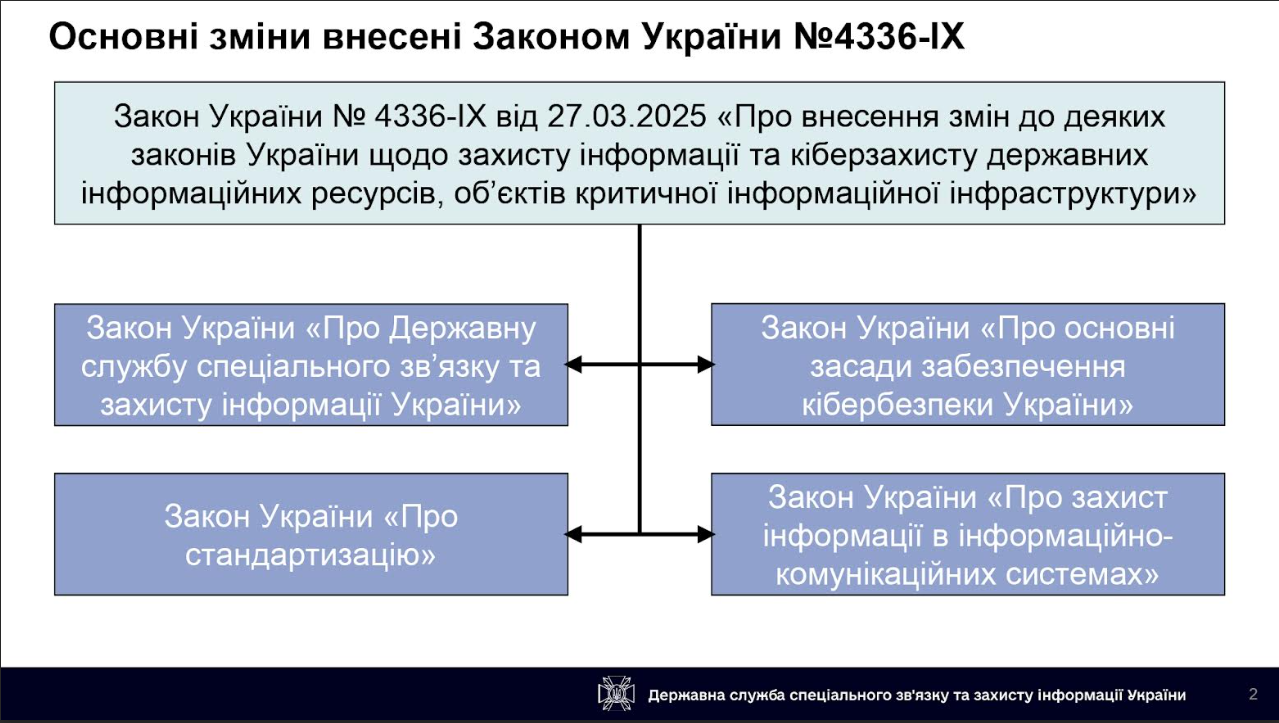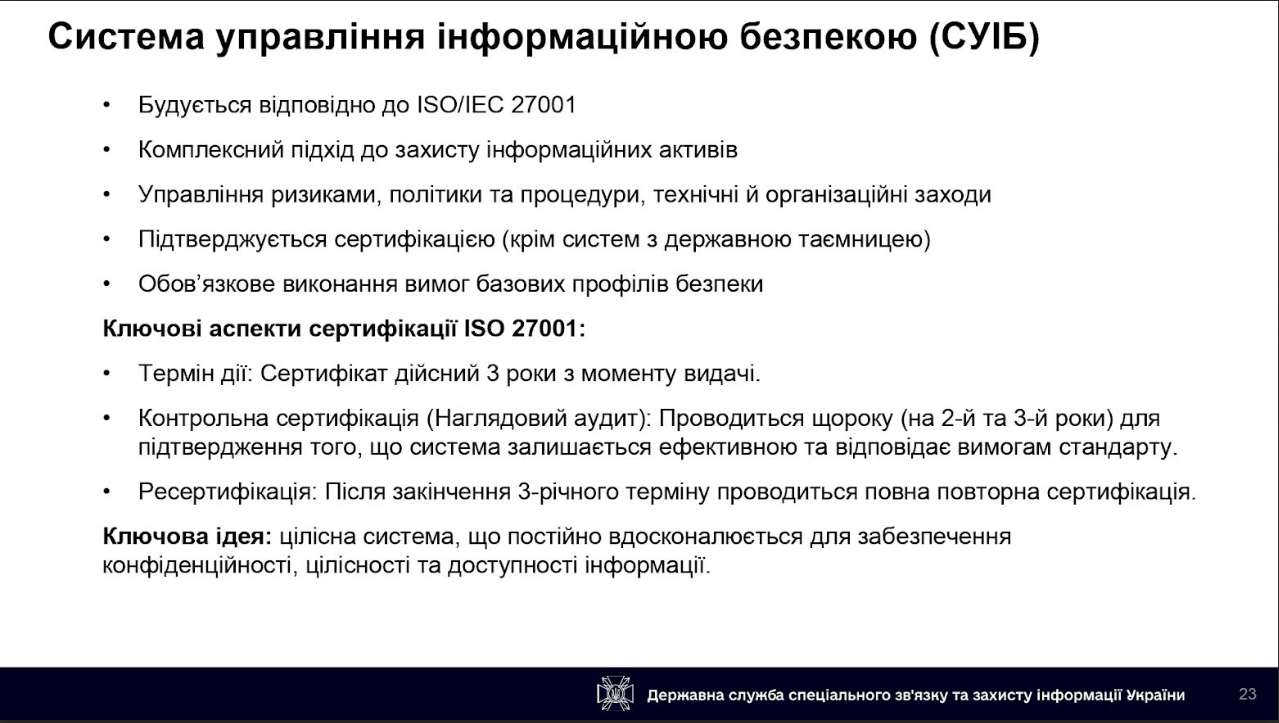
25 березня фахівці Сіверсько-Донецького басейнового управління водних ресурсів узяли участь в онлайн-семінарі щодо впровадження нової процедури авторизації з безпеки інформаційних систем. Захід відбувся у межах реалізації норм Закону України №4336-ІХ та реформи, ініційованої Держспецзв’язку, і був присвячений обговоренню практичних аспектів переходу від моделі комплексної системи захисту інформації (КСЗІ) до ризик-орієнтованого підходу, що базується на міжнародних стандартах та аналізі загроз.
Учасники онлайн-семінару — представники державних органів та експерти з кібербезпеки — ознайомилися з оновленою нормативною базою, зокрема постановою КМУ №712 та низкою наказів Адміністрації Держспецзв’язку. Ці документи впроваджують сучасні механізми захисту інформації та закладають фундамент для реформування сфери безпеки державних інформаційних ресурсів та об’єктів критичної інфраструктури.
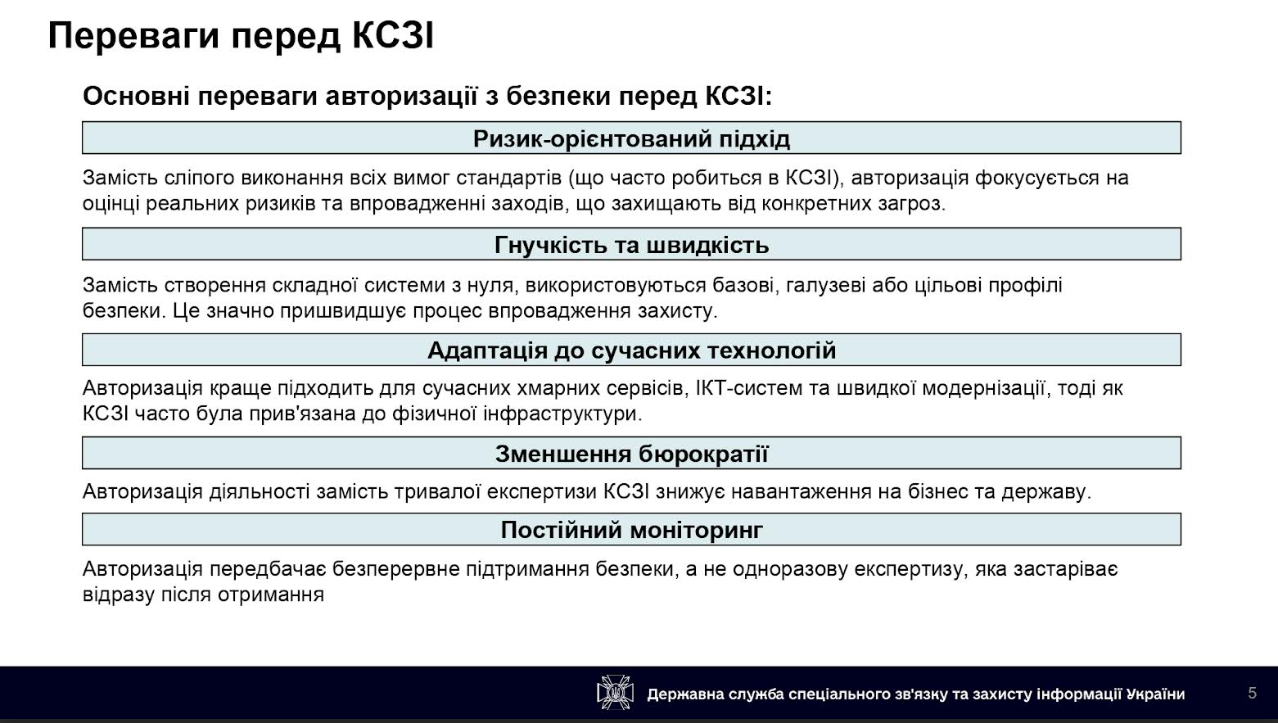
Під час заходу фахівці обговорили ключові переваги авторизації перед класичною експертизою КСЗІ. Було зазначено, що новий підхід дозволяє відмовитися від «сліпого» виконання стандартів на користь оцінки реальних загроз. Це забезпечує гнучкість під час роботи із сучасними технологіями, зокрема хмарними сервісами, та зменшує бюрократичне навантаження на бізнес і державний сектор.
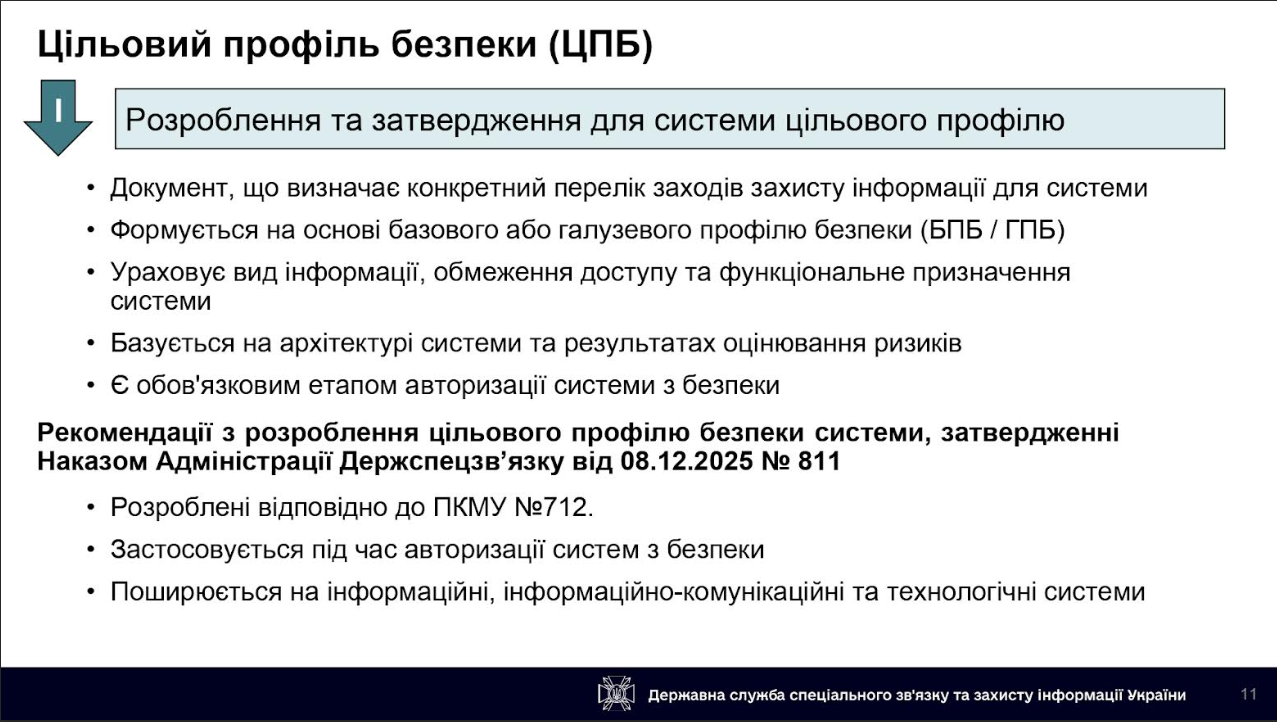
Окремий акцент експерти зробили на розробленні Цільових профілів безпеки (ЦПБ), які дозволяють адаптувати захист під конкретні потреби та архітектуру системи кожної установи. Також було детально розібрано п’ять етапів авторизації: від оцінювання ризиків за стандартами NIST та ISO до внесення системи до державного переліку авторизованих систем. Наголошувалося, що авторизація передбачає безперервний моніторинг безпеки, а не одноразову перевірку, як це було раніше.
Цей перехід став стратегічним кроком для адаптації українського законодавства до технологічних викликів сьогодення та посилення взаємодії між державою і приватним сектором у сфері кіберзахисту.
Довідково:
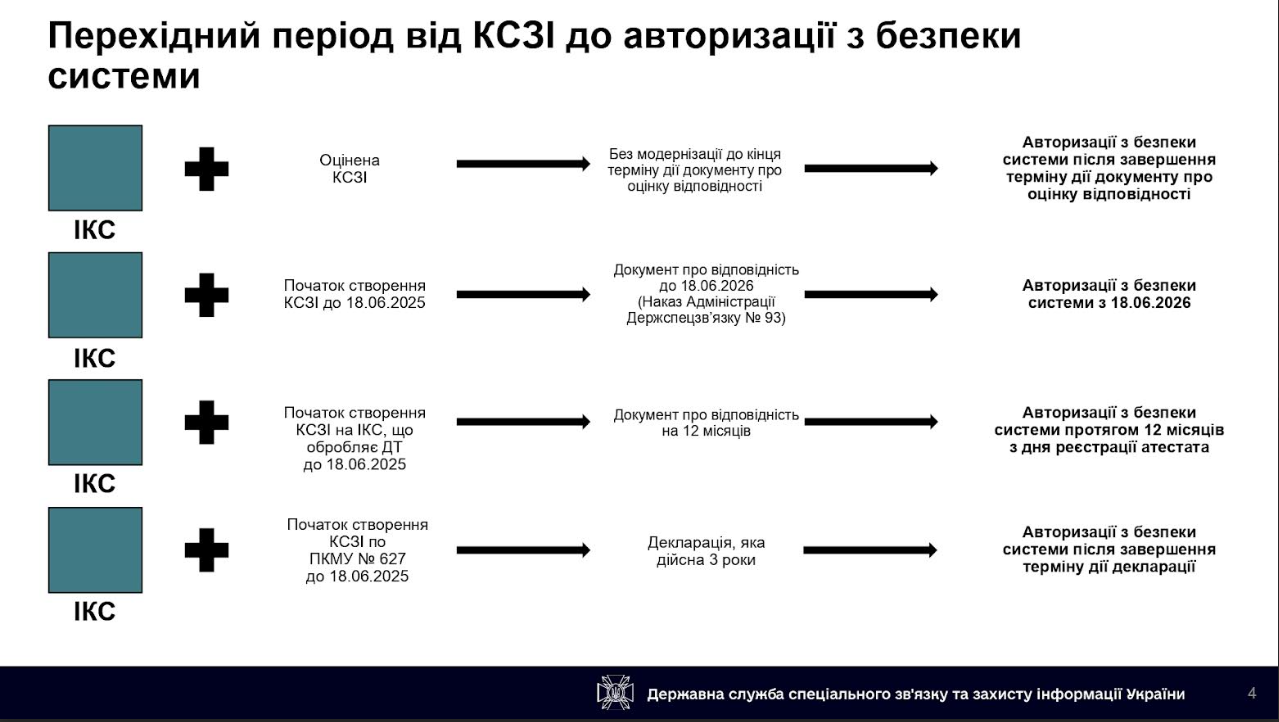
Закон України від 27.03.2025 №4336-ІХ та Постанова КМУ від 18.06.2025 №712 встановлюють нові правила захисту інформації, замінюючи статичну модель комплексної системи захисту інформації (КСЗІ) на динамічну систему авторизації. В основі нової методики лежать провідні міжнародні стандарти, зокрема NIST SP 800-53 та ISO/IEC 27001.